Cluster technique
Cybersécurité
Contrôles applicatifs concrets : identités, secrets, accès et durcissement des services exposés.
GitLab auto-hébergé : décider quoi faire face à une faille exploitée
Une faille de traversée de chemin signalée comme activement exploitée concerne GitLab CE/EE auto-hébergé et pourrait permettre la lecture de fichiers sans authentification. Voici comment transformer ce signal en décisions vérifiables pour votre PME.
Tester un WAF avec l’IA : le protocole de décision avant tout essai
Cloudflare a décrit un harnais contrôlé où des modèles d’IA génèrent des variantes d’attaques bloquées par son WAF. Pour une PME, l’enjeu est de cadrer l’autorisation, les scénarios, les critères de réussite et les preuves avant d’envisager une démarche similaire.
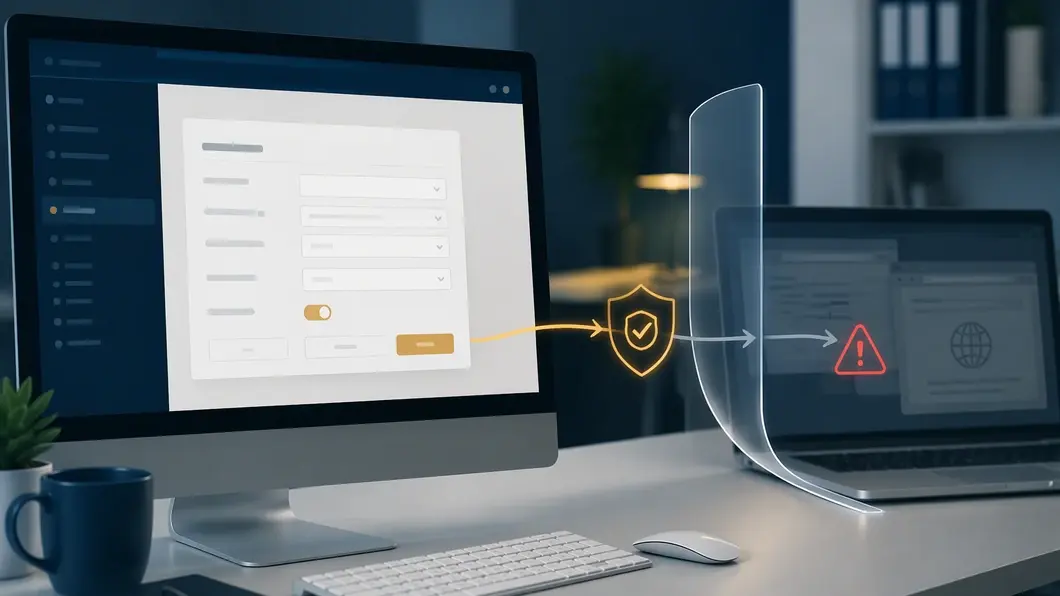
CSRF : comparer les protections avant de sécuriser une application métier
Une application métier qui utilise des cookies de session peut exécuter une action demandée depuis un autre site. Cette comparaison aide à choisir entre jeton CSRF, cookie double soumission, contrôle d’origine et règles SameSite, puis à vérifier la protection avant la mise en production.
Feature flags et cybersécurité : les décisions à cadrer avant l’activation
Feature flags, droits applicatifs et traçabilité : une méthode de cadrage pour limiter les erreurs de déploiement, choisir les contrôles utiles et demander des livrables vérifiables à un prestataire.
Audit de sécurité applicative : quel niveau de preuve demander à un prestataire ?
Revue de code, analyse automatisée, modélisation des menaces ou test d’intrusion : un arbre de décision pour choisir le bon niveau d’audit de sécurité applicative et obtenir des livrables vérifiables.
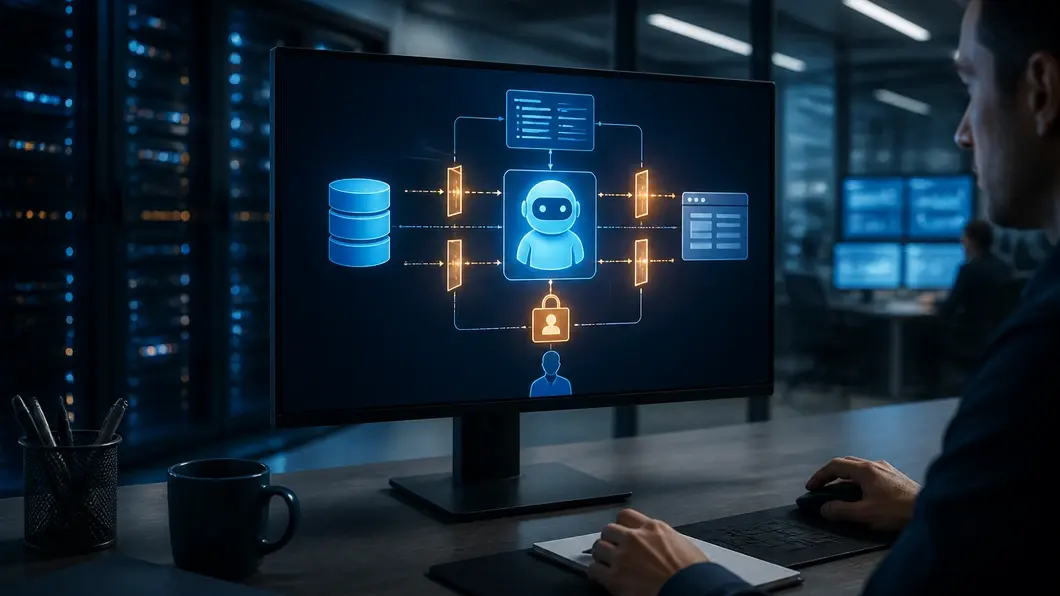
Agent IA en entreprise : comparer les garde-fous avant de lui ouvrir le SI
Un agent IA peut lire des données, appeler des outils et déclencher des actions dans le système d’information. Voici une méthode comparative pour choisir son niveau d’autonomie, limiter les droits et organiser une recette de sécurité vérifiable.
Shadow IT : le jour où un outil métier devient critique
Une étude de cas synthétique pour décider quoi faire lorsqu’un outil adopté hors du SI officiel devient indispensable : qualifier la dépendance, sécuriser la continuité, organiser la sortie et demander des preuves vérifiables.
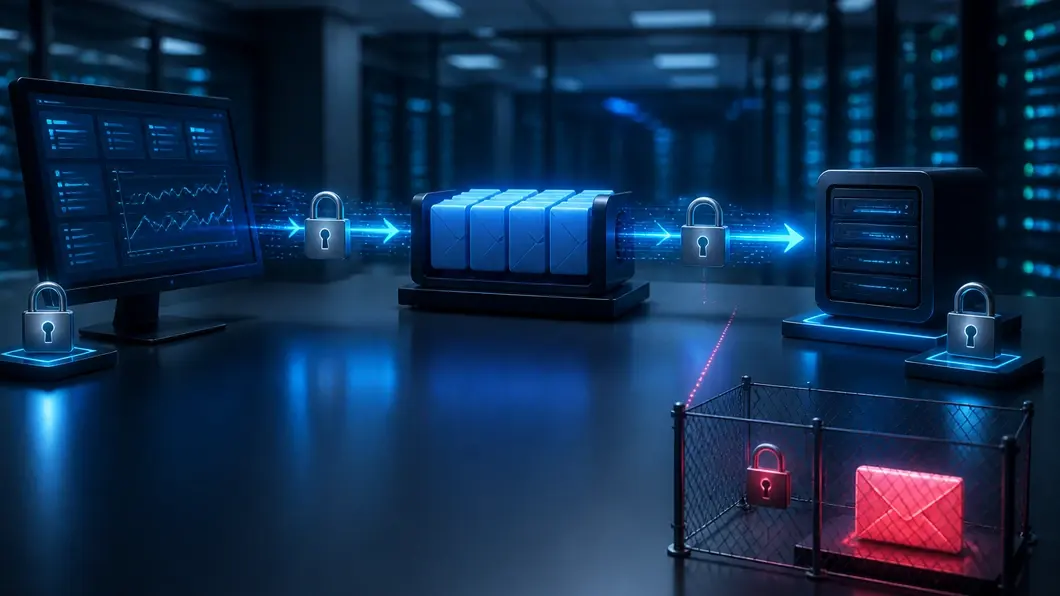
Traitements asynchrones : comparer les contrôles de cybersécurité avant le déploiement
Files de messages, workers et traitements différés élargissent la surface d’attaque d’une application. Cette comparaison aide à choisir les contrôles de cybersécurité à cadrer avant la mise en production, des droits au rejeu et à la surveillance des files.
Shadow IT : 8 contrôles avant de raccorder un outil métier au SI
Une liste de contrôles concrets pour sécuriser un outil de shadow IT lorsqu’il commence à échanger des données, créer des comptes ou dépendre du système d’information.
Revue des droits applicatifs : le cas d’un accès oublié devenu risque projet
Une étude de cas pour organiser une revue des droits applicatifs utile, lisible et proportionnée, sans la transformer en rituel administratif déconnecté du terrain.
Secrets applicatifs : organiser leur gestion avant la fuite
Une méthode par étapes pour inventorier, stocker, limiter et renouveler les secrets applicatifs sans bloquer les équipes de développement ni l’exploitation.
Secrets applicatifs : arrêter la dispersion avant la fuite
Une méthode concrète pour reprendre le contrôle des mots de passe, clés API, jetons et certificats utilisés par les applications sans bloquer les livraisons.
Phishing : préparer l’entreprise avant le premier clic
Une méthode concrète pour réduire le risque de phishing sans faire reposer toute la sécurité sur la vigilance individuelle.
MFA : protéger les comptes sans bloquer les équipes
Une méthode progressive pour déployer l’authentification multifacteur, choisir les bons facteurs et sécuriser la récupération des comptes.