Un outil métier peut entrer dans une PME sans projet formel : une équipe teste un service en ligne, importe quelques données, invite ses collègues, puis l’utilise pour suivre des demandes, partager des documents ou déclencher une automatisation. Le problème ne naît pas forcément au premier jour. Il apparaît lorsque l’outil devient nécessaire au travail quotidien alors que personne ne sait précisément qui le possède, comment récupérer les données ni quoi faire s’il devient indisponible.
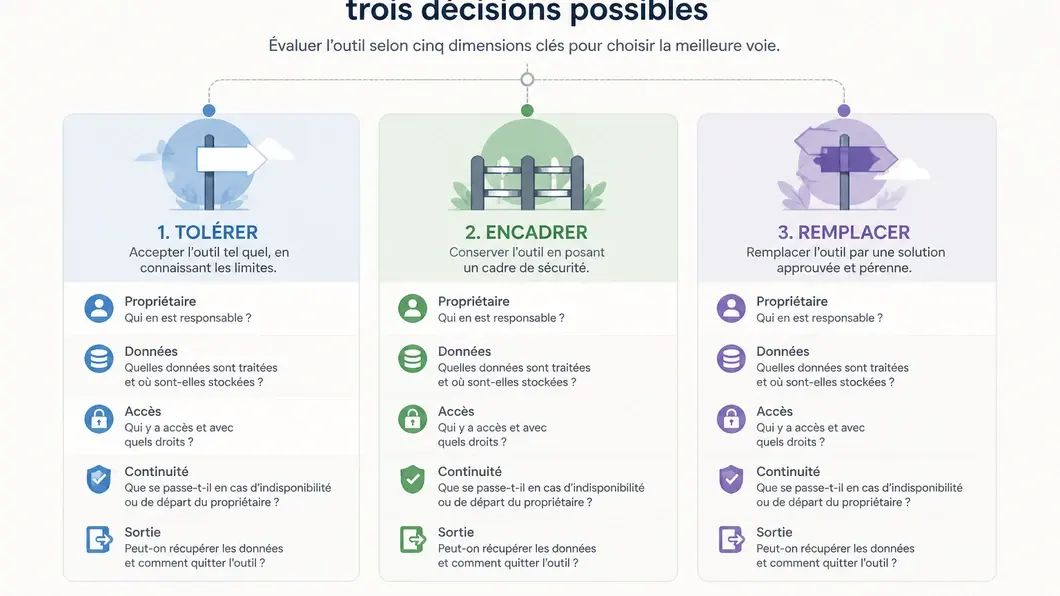
Ce scénario est différent d’un simple inventaire de shadow IT. Il pose une question de continuité et de cybersécurité : l’entreprise doit-elle tolérer l’outil, l’encadrer rapidement ou préparer son remplacement ? L’étude de cas ci-dessous est synthétique et hypothétique. Elle sert à structurer une décision sans présenter de résultat réel ou de retour client non documenté.
Le cas synthétique : un outil adopté par le service commercial
Une PME utilise depuis plusieurs mois un service SaaS choisi par une équipe commerciale pour centraliser des demandes de partenaires. L’outil contient des informations de contact, des pièces jointes et l’historique des échanges. Il n’est pas encore relié à l’annuaire de l’entreprise ni à une application métier officielle, mais plusieurs collaborateurs l’utilisent chaque semaine. Une personne administre les comptes depuis son adresse professionnelle.
Le signal d’alerte survient lorsqu’elle quitte l’entreprise. L’équipe découvre que le renouvellement de l’abonnement, l’export des données, les règles de partage et la récupération des pièces jointes ne sont documentés nulle part. L’outil n’est pas nécessairement compromis. En revanche, sa dépendance est devenue réelle alors que ses responsabilités restent floues.
Première décision : mesurer la dépendance avant de choisir l’outil
La première erreur serait de commencer par demander si le SaaS est « autorisé ». Cette question arrive trop tôt. Il faut d’abord décrire ce que l’entreprise perdrait si le service disparaissait pendant une journée, si un compte administrateur était bloqué ou si les données ne pouvaient plus être exportées.
- Quel processus métier s’arrête réellement sans cet outil ?
- Quelles données sont produites, importées, partagées ou supprimées ?
- Quels utilisateurs, partenaires ou traitements dépendent de lui ?
- Qui peut administrer les comptes, modifier les droits et récupérer les données ?
- Quelle solution temporaire permettrait de travailler pendant une indisponibilité ?
Cette qualification distingue un outil pratique d’un composant devenu critique. Elle complète une cartographie des dépendances SI en y ajoutant le niveau de dépendance métier, le propriétaire opérationnel et le scénario de sortie.
Deuxième décision : choisir entre tolérance, encadrement et remplacement
Trois décisions sont généralement possibles. La tolérance peut convenir à un usage limité, sans donnée sensible, sans automatisation et sans dépendance forte. Elle ne dispense pas de nommer un responsable ni de fixer une date de réévaluation.
L’encadrement devient pertinent lorsque l’outil répond à un besoin utile, mais que ses accès, ses données et sa continuité doivent être maîtrisés. Il faut alors formaliser un propriétaire métier, un propriétaire technique, les règles d’accès, le périmètre des données, le renouvellement contractuel, les sauvegardes ou exports disponibles et la procédure de départ d’un administrateur.
Le remplacement doit être envisagé lorsque l’outil ne permet pas de récupérer les données utiles, dépend d’un compte personnel, impose une exposition disproportionnée ou ne peut pas répondre aux exigences minimales de l’activité. Remplacer ne signifie pas migrer immédiatement. Cela signifie décider ce qui doit être conservé, pendant combien de temps et selon quelle trajectoire.
| Situation observée | Décision à privilégier | Preuve attendue |
|---|---|---|
| Usage ponctuel, données limitées, aucun flux critique | Tolérer avec une revue planifiée | Fiche d’usage et propriétaire nommé |
| Usage récurrent, plusieurs équipes, données métier | Encadrer avant toute extension | Registre des accès, règles de partage et export vérifié |
| Compte personnel, dépendance forte, sortie incertaine | Préparer le remplacement | Plan de continuité, inventaire des données et scénario de migration |
Troisième décision : sécuriser les accès sans attendre une crise
La sécurité du compte administrateur doit être traitée comme une décision opérationnelle, pas comme une formalité. L’entreprise doit savoir si plusieurs personnes peuvent administrer l’outil, comment les départs sont pris en compte, si les droits sont séparés entre utilisateurs et administrateurs, et comment un accès est récupéré en cas d’urgence.
Les secrets et les fichiers de configuration ne doivent pas être dispersés dans des tickets, des documents partagés ou des messages individuels. Si une intégration existe déjà, même légère, il faut identifier les jetons, les comptes de service et les autorisations associées avant de modifier l’architecture. La décision doit aussi prévoir la révocation : un accès que personne ne sait couper reste une dépendance active.
Pour les outils qui commencent à échanger avec le système d’information, le contrôle ne se limite pas à l’authentification. Les flux entrants et sortants, les erreurs, les données copiées et les responsabilités doivent être décrits avant d’ajouter de nouvelles automatisations.
Une chronologie courte pour reprendre la maîtrise
- Jour 1 : qualifier le processus. Nommer le propriétaire métier, l’administrateur technique et les utilisateurs concernés.
- Jours 2 à 5 : réduire l’incertitude. Recenser les données, les accès, les intégrations, les contrats et les possibilités d’export.
- Semaine 2 : décider du statut. Tolérer, encadrer ou préparer le remplacement selon la dépendance et la capacité de sortie.
- Semaine 3 : tester la continuité. Vérifier qu’une personne autorisée peut récupérer les données et expliquer la procédure en cas d’indisponibilité.
- Ensuite : réévaluer. Toute nouvelle donnée, équipe ou automatisation doit déclencher une nouvelle validation.
Cette chronologie ne constitue pas un plan de réponse à incident. Elle sert à éviter qu’un usage informel ne devienne invisible au moment où l’entreprise en dépend déjà.
Les livrables à demander à un prestataire
Un accompagnement utile ne se résume pas à une liste d’outils SaaS. Le prestataire doit rendre les décisions vérifiables et laisser des documents réutilisables par l’équipe interne.
- une fiche de qualification du processus et des données ;
- une cartographie des comptes, rôles, flux et dépendances ;
- une décision argumentée entre tolérance, encadrement et remplacement ;
- un plan de continuité limité au processus concerné ;
- un test d’export ou une preuve documentée de sa faisabilité ;
- une procédure de retrait des accès et des secrets ;
- un calendrier de réévaluation avec un propriétaire identifié.
La réversibilité d’un logiciel doit être vérifiée sur les données réellement utilisées, pas seulement annoncée dans une brochure. De même, une sauvegarde ou un export ne devient une preuve qu’après un contrôle de lisibilité et de récupération.
Le critère décisif : pouvoir sortir sans improviser
Un outil de shadow IT n’est pas uniquement un outil non référencé. Il devient un risque lorsque l’entreprise ne peut plus expliquer son rôle, ses accès, ses données et sa sortie. La bonne décision n’est donc pas toujours l’interdiction. Elle consiste à rendre visible la dépendance, à limiter l’exposition, à attribuer les responsabilités et à vérifier qu’une solution de continuité existe.
Dans une PME, cette démarche peut rester proportionnée : un périmètre clairement nommé, quelques contrôles prioritaires et des livrables que le responsable IT peut relire. L’objectif est de reprendre une capacité de décision avant que l’outil ne devienne indispensable par défaut.
Question de la rédaction : votre entreprise a-t-elle déjà dû reprendre en urgence la maîtrise d’un outil adopté par un métier ?
Discussion
Vos retours sur cet article
Partagez une expérience ou posez une question utile aux autres lecteurs. Chaque message est relu avant publication.
Ajouter un commentaire
Votre adresse e-mail reste privée.