Cluster technique
Réseau & sécurité
Segmentation, flux API et périmètres réseau pour protéger les usages sans obscurcir l’exploitation.
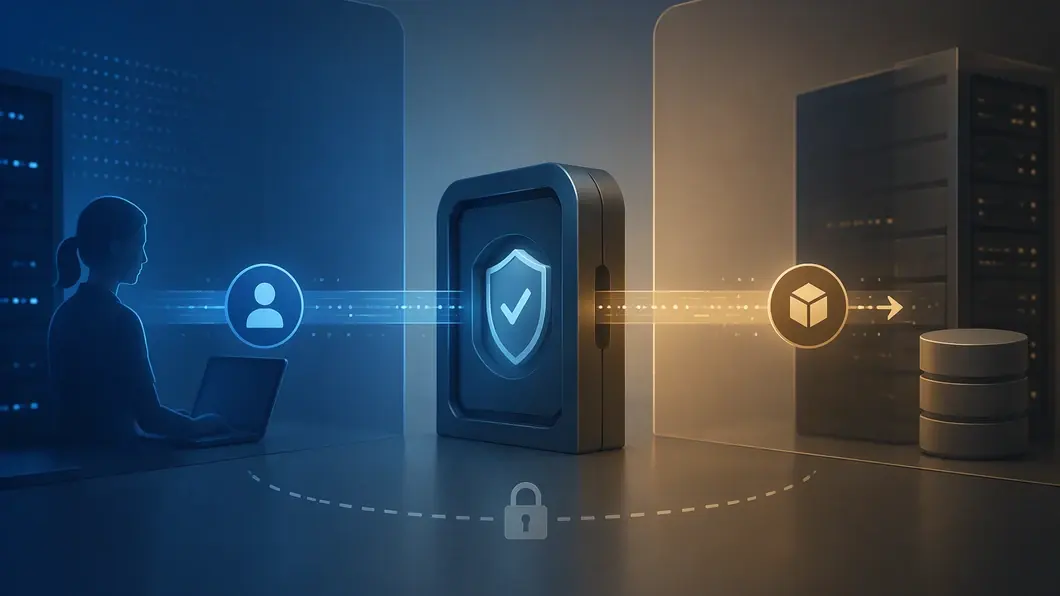
Cloudflare OHTTP Gateway : où placer la frontière de confiance ?
OHTTP vise à éviter que l’identité du client et le contenu d’une requête se retrouvent réunis au même endroit. Pour une équipe produit, l’enjeu est de vérifier cette séparation dans ses flux, ses responsabilités et ses scénarios de repli.
Envoy Gateway 1.9.1 : décider d’une mise à niveau sans supposer ce qu’elle corrige
Envoy Gateway 1.9.1 est présenté comme une version de maintenance axée sur la sécurité, la fiabilité des mises à niveau et la correction opérationnelle. Voici comment évaluer son adoption sans extrapoler sur les changements précis.
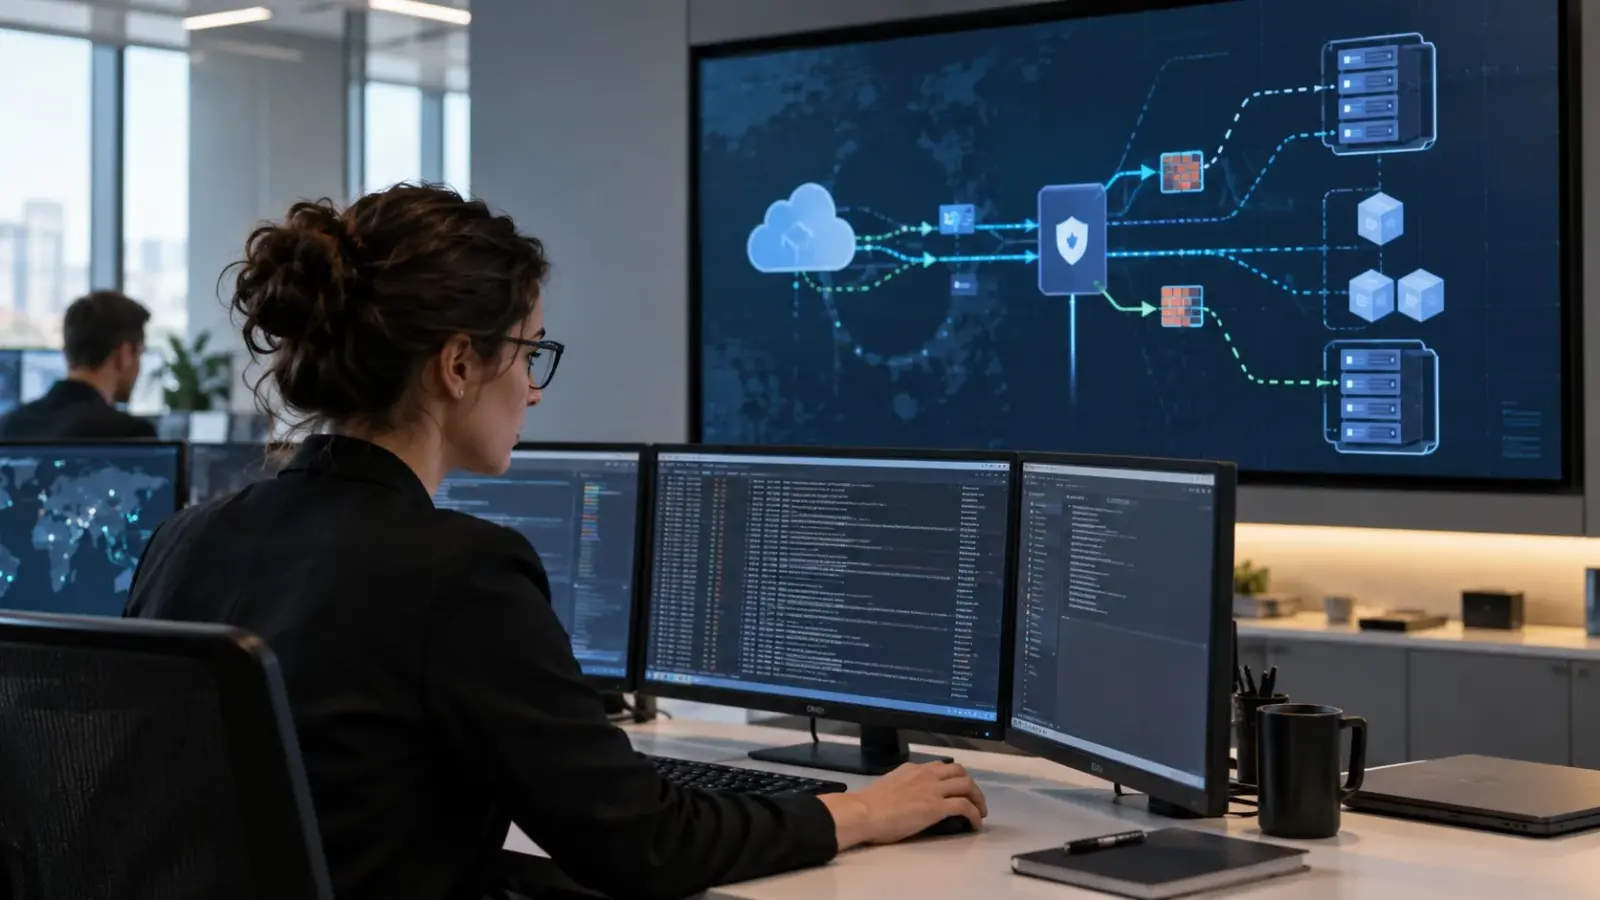
Sécuriser les flux API : reverse proxy, API gateway ou service mesh ?
Un comparatif opérationnel pour choisir où placer les contrôles de sécurité des flux API entre reverse proxy, API gateway et service mesh, sans alourdir inutilement le réseau ni les coûts d’exploitation.
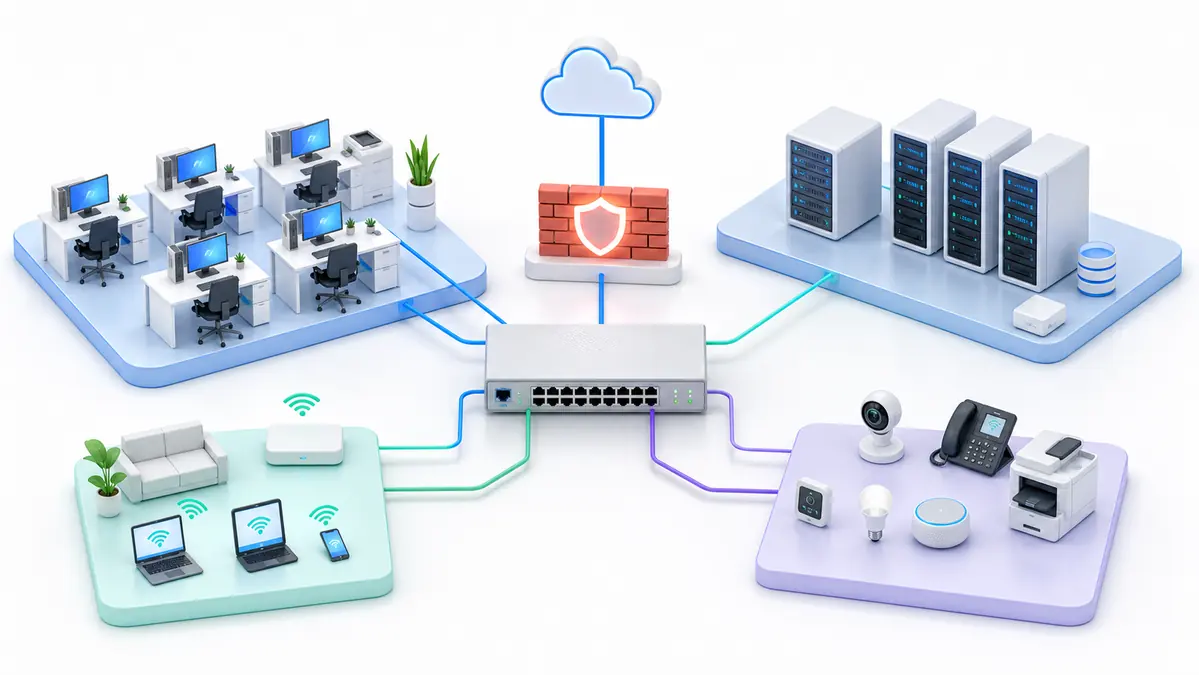
Comment segmenter le réseau d’une PME sans le complexifier
Une méthode progressive pour créer des VLAN et des règles lisibles, isoler les usages sensibles et limiter les mouvements d’un attaquant.