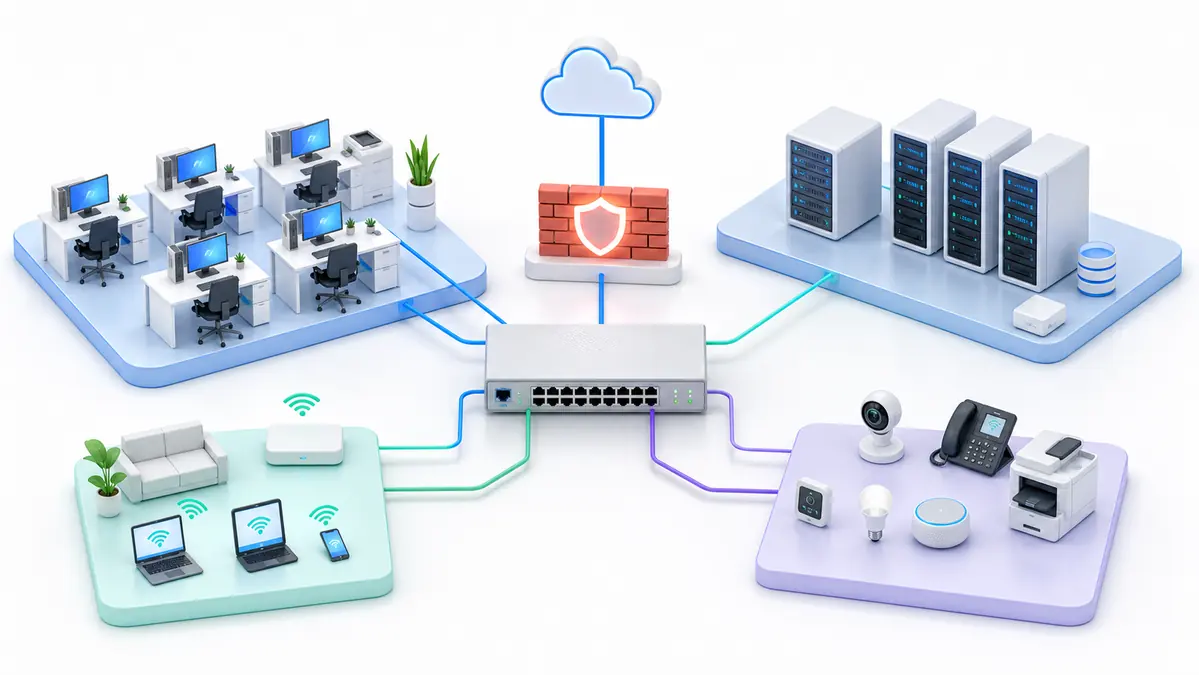
Un réseau plat est simple à installer, mais il permet souvent aux postes, serveurs, imprimantes, objets connectés et interfaces d’administration de communiquer sans frontière. Segmenter le réseau d’une PME consiste à créer quelques zones justifiées par les usages et le risque, puis à contrôler les flux entre elles.
Cartographier équipements et flux
Inventoriez les postes, serveurs, équipements réseau, téléphonie, Wi-Fi, objets connectés, sauvegardes et accès de prestataires. Pour chaque famille, notez les services réellement utilisés et le responsable. Un audit d’infrastructure aide lorsque la documentation est incomplète.
Observez les flux avant de bloquer. Une imprimante peut dépendre d’un serveur de noms, un logiciel métier d’une base distante et un outil de supervision d’un accès spécifique. Cette phase évite de reproduire le réseau plat sous la forme d’une longue liste d’exceptions.
Définir quelques zones de confiance
Un premier découpage peut séparer utilisateurs, serveurs, invités, objets connectés, administration et sauvegardes. Le nombre de zones doit rester compatible avec la capacité d’exploitation. Chaque frontière doit répondre à une question simple : quel incident ou quel accès cherche-t-on à limiter ?
Le Wi-Fi invité ne doit pas atteindre les ressources internes. Une caméra ne devrait pas initier une connexion vers un poste comptable. Les interfaces d’administration doivent être accessibles depuis un périmètre restreint et protégées par une authentification multifacteur lorsque le service le permet.
Écrire des règles lisibles
Autorisez explicitement les flux nécessaires entre zones et bloquez le reste. Nommez les règles selon le service rendu plutôt que selon une adresse IP. Ajoutez un responsable, une justification et une date de revue à chaque exception.
Évitez les règles très larges créées pour résoudre rapidement une panne. Si une ouverture temporaire est nécessaire, donnez-lui une échéance. La qualité de la segmentation se mesure à sa compréhension par l’équipe qui devra la maintenir.
Déployer progressivement
Commencez par les usages les moins critiques, par exemple les invités et objets connectés. Migrez ensuite un groupe pilote de postes, puis les serveurs et interfaces d’administration. Préparez un retour arrière et réalisez les changements pendant une fenêtre adaptée.
Après chaque étape, vérifiez les parcours utilisateurs et les journaux de refus. Une supervision informatique bien conçue permet de détecter un service dégradé sans transformer chaque paquet bloqué en alerte.
Tester les scénarios d’incident
Vérifiez qu’un poste invité ne peut pas joindre le réseau interne, qu’un équipement compromis ne peut pas atteindre les sauvegardes et que l’administration reste possible depuis le chemin prévu. Testez aussi la résolution DNS, les mises à jour, l’impression et les outils métier.
Documentez enfin le schéma, les VLAN, les règles, les dépendances et la procédure de modification. Une segmentation réussie réduit le rayon d’action d’un incident tout en restant assez simple pour être comprise, supervisée et restaurée.
Discussion
Vos retours sur cet article
Partagez une expérience ou posez une question utile aux autres lecteurs. Chaque message est relu avant publication.
Ajouter un commentaire
Votre adresse e-mail reste privée.