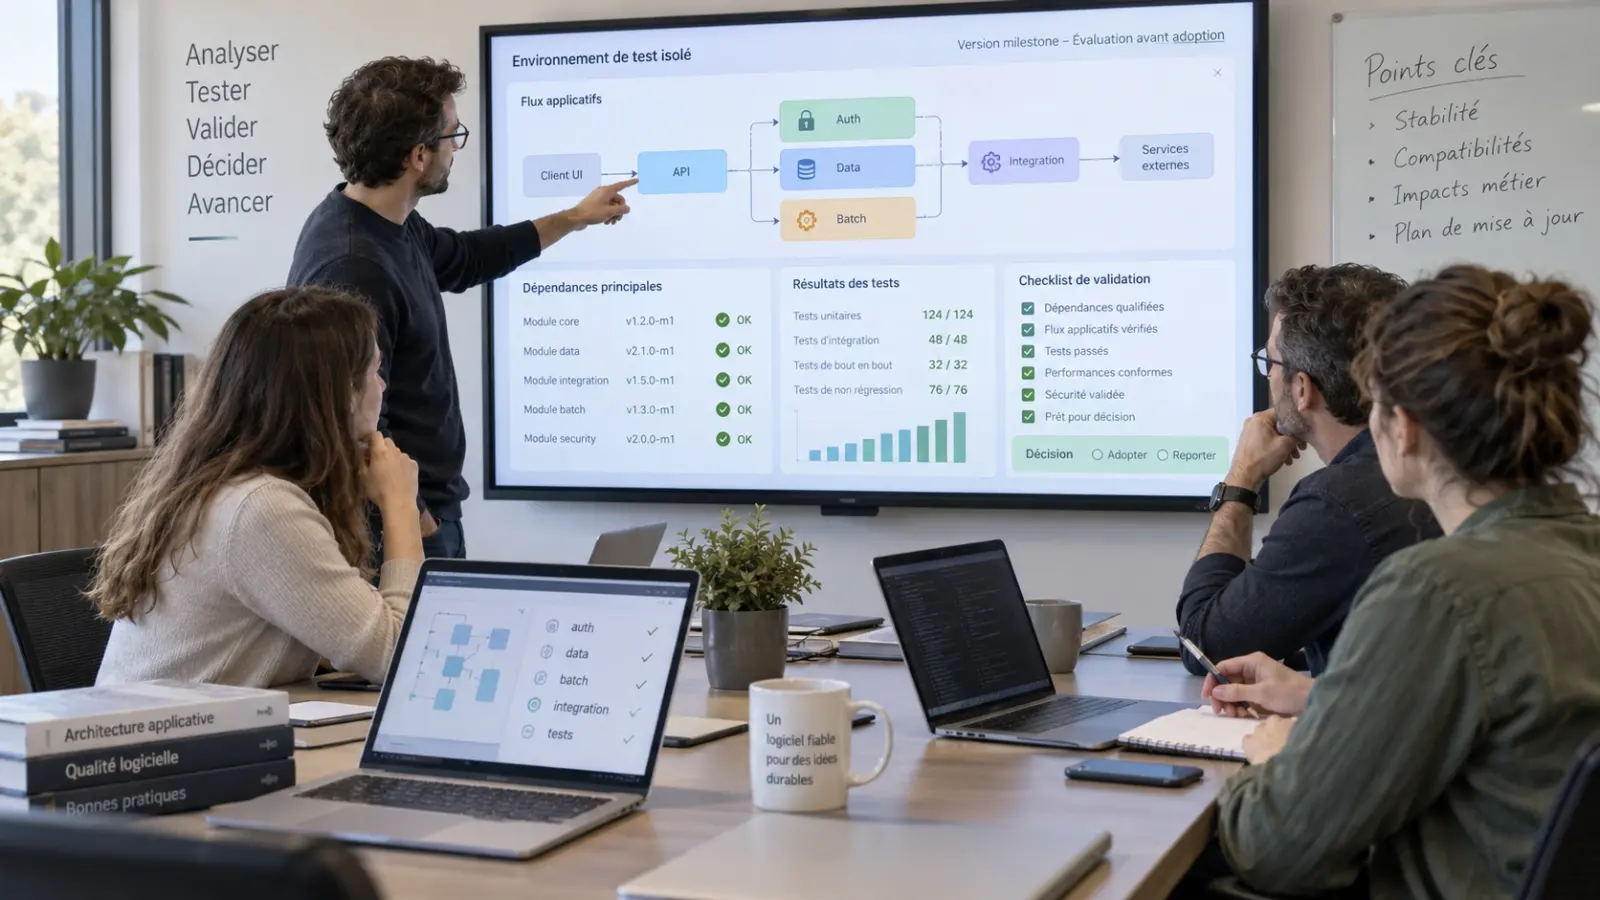
Une série de versions milestone dans l’écosystème Spring peut attirer l’attention d’une équipe de développement sans fournir, à elle seule, une décision prête à prendre.
Le 21 septembre 2026, un récapitulatif signalait une deuxième version milestone pour Spring Boot, Spring Batch, Spring Security, Spring AMQP, Spring Integration, Spring Data, Spring Framework, Spring for GraphQL et Spring for Apache Kafka. Le même dossier mentionnait aussi une première milestone pour Spring AI, Spring Cloud, Spring Web Services et Spring LDAP.
Pour une PME, l’enjeu n’est donc pas de transformer cette liste en inventaire de mises à jour. Il consiste à repérer les composants réellement présents dans son système d’information, à comprendre les flux concernés et à choisir un niveau de vérification proportionné. Une milestone est une étape de développement publiée pour recueillir des retours avant une version ultérieure ; elle ne doit pas être traitée comme une mise à niveau banale de production.
Le cas fictif : une application métier dépend de plusieurs briques Spring
Imaginons une PME qui exploite une application de gestion des commandes. Le scénario est hypothétique : aucun résultat de test ni incident réel n’est rapporté ici. L’application utilise un socle Spring pour son fonctionnement principal, un traitement différé pour certains échanges, une authentification des utilisateurs et plusieurs interfaces avec des services tiers.
L’équipe entend parler de la vague de milestones et formule une demande simple : « Peut-on mettre à jour rapidement ? » Cette formulation mélange pourtant plusieurs décisions. Il faut d’abord savoir quelles briques sont effectivement utilisées, quels flux métier elles supportent et quelles équipes devront intervenir si un comportement change.
Première décision : la liste concerne-t-elle réellement votre application ?
Le premier réflexe consiste à comparer le récapitulatif avec l’inventaire technique du projet, et non avec les composants que l’équipe aimerait essayer. Cette vérification évite de mobiliser du temps sur une technologie absente ou transitive. Une dépendance transitive est un composant installé indirectement par un autre composant ; elle peut néanmoins influencer la compilation, le démarrage ou les tests.
- Relever les modules Spring déclarés directement dans le projet.
- Identifier les modules apportés indirectement par les dépendances existantes.
- Associer chaque module à un usage : authentification, traitement, intégration, accès aux données ou exposition d’API.
- Nommer le propriétaire capable d’expliquer le comportement attendu en recette.
- Écarter les composants non utilisés avant de planifier une vérification.
Dans le cas fictif, l’équipe peut découvrir que Spring Security concerne la connexion des utilisateurs, tandis que Spring Batch ou Spring Integration intervient dans des traitements planifiés. La décision ne sera pas la même pour une bibliothèque isolée et pour un composant placé au milieu d’un flux de commandes.
Deuxième décision : quel risque métier se trouve derrière chaque composant ?
Une version milestone ne justifie pas une campagne de test uniforme. Le niveau d’effort doit dépendre de l’effet produit par le composant. Une évolution liée à l’authentification peut modifier l’accès aux écrans ou aux API. Un composant d’intégration peut affecter la transmission d’un statut. Un module de traitement différé peut déplacer la détection d’une erreur dans le temps.
Pour chaque dépendance concernée, l’équipe peut rédiger une fiche courte avec cinq éléments :
- le flux ou l’usage métier dépendant ;
- la donnée entrante et le résultat attendu ;
- le scénario qui ne doit pas régresser ;
- la personne qui valide le résultat ;
- la décision possible après vérification : essayer, attendre ou écarter.
Cette approche rejoint la logique d’un registre des dépendances SI exploitable : rendre visible ce qui pourrait être touché avant de modifier le socle technique. Le registre n’a pas besoin de devenir une documentation exhaustive ; il doit surtout relier une dépendance à un usage et à une responsabilité.
Troisième décision : distinguer information, essai et adoption
Le récapitulatif du 21 septembre 2026 est une information de veille. Il ne constitue ni une preuve de compatibilité avec l’application fictive, ni un résultat de test, ni une recommandation d’adoption. Trois niveaux doivent rester séparés.
- Information : l’équipe note qu’une milestone existe et vérifie si elle concerne son périmètre.
- Essai : un environnement isolé permet d’observer la compilation, le démarrage, les tests et les flux sélectionnés.
- Adoption : une décision formelle précise la version retenue, les limites connues, le plan de retour et les responsables.
Ce découpage évite de présenter une annonce comme une preuve. Il évite aussi l’effet inverse : attendre une mise à jour générale alors qu’un module non critique pourrait être évalué séparément dans un environnement maîtrisé.
Le plan de vérification du cas fictif
Dans le scénario de la PME, l’équipe choisit de ne pas modifier immédiatement la production. Elle prépare une séquence courte, limitée aux composants réellement présents et aux usages les plus sensibles.
- Inventorier : relever les dépendances directes et transitives liées à Spring.
- Classer : séparer les composants qui contrôlent un accès, transportent une donnée ou exécutent un traitement.
- Préparer : utiliser un environnement de vérification et un jeu de données autorisé pour le test.
- Exécuter : vérifier la compilation, le démarrage, l’authentification, les échanges et les traitements retenus.
- Observer : conserver les erreurs, les avertissements et les écarts constatés sans les transformer en conclusions générales.
- Décider : documenter ce qui est accepté, reporté ou soumis à une analyse complémentaire.
Le périmètre des tests doit rester lisible. Une vérification de démarrage ne prouve pas qu’un échange métier fonctionne. Un test d’authentification ne prouve pas qu’un traitement différé conserve le comportement attendu. Chaque résultat doit être rattaché au scénario qui lui donne un sens.
Les livrables à demander avant toute mise à jour
Si l’évaluation est confiée à un prestataire, la demande ne devrait pas se limiter à « tester les nouvelles versions Spring ». Elle doit décrire les preuves attendues et les limites du travail. Une liste concise peut servir de base au cadrage :
- la liste des composants inclus et exclus ;
- la cartographie des flux ou usages vérifiés ;
- les prérequis techniques identifiés ;
- les scénarios de test et leurs critères d’acceptation ;
- les écarts observés, avec leur contexte ;
- la distinction entre anomalie confirmée, point à analyser et test non réalisé ;
- la recommandation de suite : poursuivre, attendre ou abandonner l’essai ;
- les conditions de retour à la version précédente si une adoption est envisagée.
La documentation d’une décision technique gagne à rester courte et reliée à l’exploitation. La documentation des décisions d’architecture peut fournir un cadre utile pour conserver le contexte, les options écartées et les conséquences attendues sans produire un rapport impossible à maintenir.
Ce que la PME doit décider
La question n’est pas « faut-il suivre toutes les milestones Spring ? ». Elle est plus concrète : quels composants de l’application dépendent de cette vague, quel usage métier doit être protégé et quelle preuve manque avant d’aller plus loin ?
Une réponse raisonnable peut conduire à suivre l’information sans lancer d’essai, à tester une seule brique dans un périmètre isolé ou à préparer une évaluation plus large. Dans tous les cas, la décision doit séparer ce qui est annoncé, ce qui a été vérifié et ce qui reste à obtenir. C’est cette discipline qui transforme une veille technique en choix exploitable pour une PME.
Discussion
Vos retours sur cet article
Partagez une expérience ou posez une question utile aux autres lecteurs. Chaque message est relu avant publication.
Ajouter un commentaire
Votre adresse e-mail reste privée.