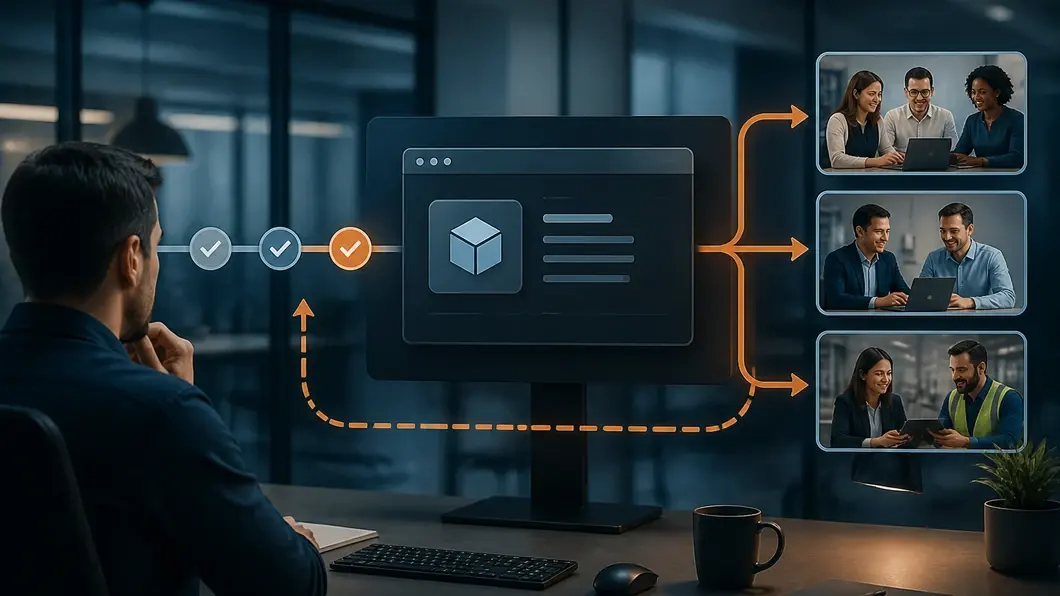
Une mise en production peut être techniquement réussie et pourtant fragiliser l’activité. Le code est déployé, les services démarrent, les premiers contrôles passent, mais personne n’a défini qui peut élargir le périmètre, suspendre la diffusion ou déclencher un retour arrière. Le risque ne vient alors pas seulement de la version livrée : il vient d’une décision opérationnelle laissée dans le flou.
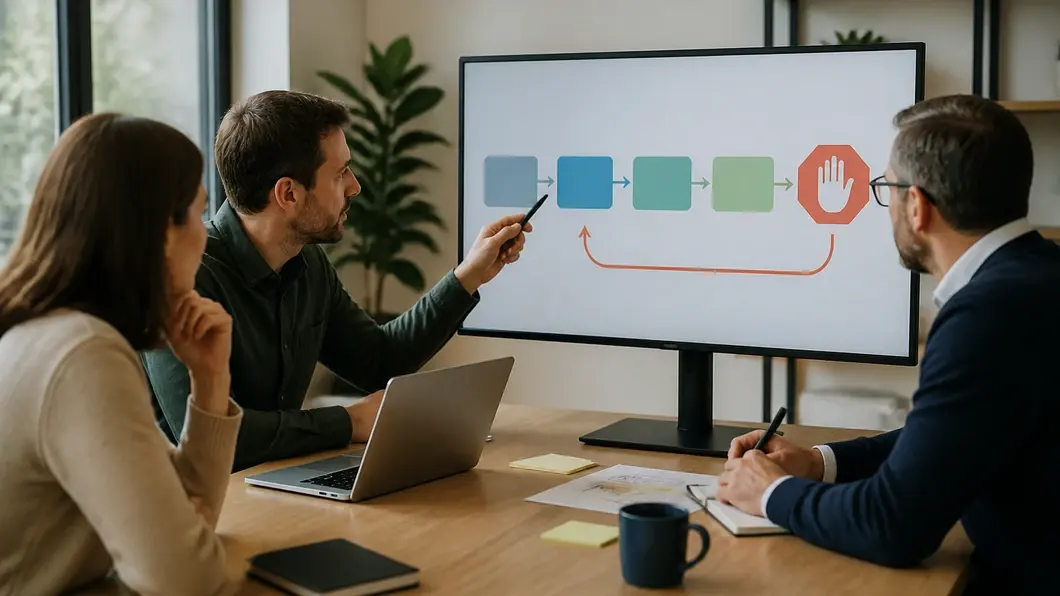
Le déploiement progressif consiste à exposer une nouvelle version par étapes plutôt qu’à remplacer immédiatement tous les utilisateurs ou toutes les instances. Cette approche peut prendre la forme d’un remplacement progressif des instances, d’une diffusion limitée à un groupe ou d’un déploiement canari. Elle n’est utile que si chaque étape possède un responsable, un signal de décision et une action de repli.
La documentation officielle de Kubernetes sur les mises à jour progressives illustre ce principe : le système peut surveiller l’avancement, interrompre une diffusion et revenir à une révision précédente. Pour une PME, l’enjeu est de traduire ces possibilités techniques en règles compréhensibles par le métier, l’IT et le prestataire.
Première question : que cherchez-vous à protéger ?
Avant de choisir une stratégie de déploiement, il faut identifier l’effet que la nouvelle version peut produire. Une correction d’affichage, une modification de calcul tarifaire et un changement de droits applicatifs ne portent pas le même risque. Le niveau de contrôle doit suivre l’impact potentiel, pas la popularité de l’outil utilisé.
- Risque limité : la version modifie une fonction secondaire, sans changement de données ni de droits sensibles.
- Risque métier : la version touche une commande, un export, une facturation, une synchronisation ou un traitement planifié.
- Risque d’accès : la version modifie les profils, les délégations, les actions d’administration ou les conditions d’autorisation.
- Risque de continuité : la version change une dépendance, un format d’échange, une base de données ou un composant indispensable à l’exploitation.
Si le projet ne permet pas de classer clairement le changement, le déploiement progressif ne doit pas masquer cette incertitude. Le premier livrable attendu est alors une fiche de changement qui relie la version livrée aux usages, données, droits et dépendances concernés.
Arbre de décision pour choisir la progression
La bonne stratégie dépend moins du vocabulaire technique que de la capacité à observer et interrompre le changement.
| Situation | Stratégie envisageable | Condition de décision | Preuve attendue |
|---|---|---|---|
| Le service reste homogène et le retour arrière est simple | Remplacement progressif des instances | Les indicateurs de disponibilité et d’erreur restent dans le seuil défini | Historique de version, état du déploiement et procédure de retour |
| Le risque est concentré sur un groupe identifiable | Diffusion limitée à un périmètre pilote | Le groupe pilote confirme les parcours critiques | Liste du périmètre, scénarios validés et décision signée |
| Le changement est sensible ou difficile à inverser | Canari ou étape manuelle contrôlée | Un responsable autorise explicitement l’élargissement | Journal des validations, seuils d’arrêt et plan de repli |
| Les données ou le contrat d’échange changent | Coexistence temporaire des versions | Les deux versions produisent des résultats compatibles | Cartographie des flux, règles de compatibilité et date de fin |
Un déploiement canari ne signifie pas que la nouvelle version est sûre par nature. Il limite d’abord le périmètre exposé. La décision de poursuivre doit rester attachée à des observations définies avant le lancement : erreurs fonctionnelles, refus d’accès, délais de traitement, incohérences de données ou tickets support.
Deuxième question : qui peut autoriser l’étape suivante ?
La responsabilité doit être séparée de l’exécution technique. Le prestataire peut préparer ou déclencher une étape, mais l’entreprise doit savoir qui accepte l’exposition du service aux utilisateurs suivants. Cette règle est particulièrement importante lorsque la version modifie les droits applicatifs ou un processus métier.
- Le métier valide que les parcours essentiels produisent le résultat attendu.
- L’IT ou l’exploitation vérifie la stabilité, les journaux, les dépendances et la capacité de retour.
- Le responsable de projet arbitre les écarts qui empêchent la décision.
- Le prestataire fournit les preuves et applique la décision dans le périmètre convenu.
Les environnements de déploiement peuvent intégrer des validations humaines. La documentation GitHub sur les environnements et déploiements décrit notamment le principe de réviseurs requis avant l’exécution d’un travail ciblant un environnement protégé. Le mécanisme choisi importe moins que la règle d’organisation : la personne qui construit la version ne doit pas être la seule à décider qu’elle peut être étendue.
Troisième question : quels signaux arrêtent la diffusion ?
Un seuil d’arrêt doit être concret et relié à une action. « Surveiller la production » ne suffit pas. Il faut préciser ce qui déclenche une pause, qui reçoit l’alerte et combien de temps l’équipe dispose pour décider.
- Une fonction métier critique échoue sur un scénario représentatif.
- Un profil autorisé ne peut plus effectuer son action ou un profil non autorisé y accède.
- Une file de traitement accumule des événements ou produit des doublons.
- Un export, une synchronisation ou une écriture de données diverge entre les versions.
- Le support reçoit un signal récurrent que les contrôles techniques ne voient pas.
Le seuil doit être défini avant la mise en production. Sinon, l’équipe risque d’adapter la règle après le premier incident pour éviter d’interrompre le calendrier. Un bon dispositif indique aussi ce qui autorise la reprise : correction déployée, scénario rejoué, validation métier ou analyse d’un écart sans impact.
Les droits applicatifs à cadrer avant le jour J
Un déploiement progressif peut nécessiter des droits temporaires : consulter les journaux, activer un périmètre pilote, exécuter une procédure de retour ou valider une étape. Ces droits doivent avoir un propriétaire, une durée et une trace. Ils ne doivent pas devenir un profil permanent créé dans l’urgence.
Pour chaque action sensible, le cahier de déploiement doit préciser qui peut la demander, qui l’approuve, qui l’exécute et quelle preuve est conservée. Cette clarification complète la méthode pour préparer le jour J d’une mise en production sensible, mais elle se concentre ici sur la décision d’élargir ou d’arrêter la diffusion.
Checklist des livrables à demander
- Une description du changement et des usages exposés.
- Une stratégie de progression justifiée par le niveau de risque.
- La liste des responsables et des personnes autorisées à valider chaque étape.
- Les scénarios métier, techniques et d’accès à vérifier avant l’élargissement.
- Les seuils d’arrêt, leur source et l’action associée.
- La procédure de retour arrière, avec ses limites sur les données déjà écrites.
- La liste des droits temporaires et leur date de retrait.
- Un journal de décision conservant les validations, écarts et actions réalisées.
La décision à prendre
Pour une PME, le meilleur déploiement progressif n’est pas celui qui utilise le plus de mécanismes. C’est celui dont l’équipe peut expliquer le périmètre, le responsable, le signal d’arrêt et la méthode de retour. Si ces quatre éléments sont absents, un canari ou une diffusion par étapes risque seulement de rendre l’incertitude plus progressive.
Dans un devis de développement ou d’exploitation, demandez donc moins une promesse de « zéro interruption » qu’un dispositif vérifiable : étapes, responsabilités, seuils, droits temporaires, preuves et limites du retour arrière. C’est cette précision qui transforme une mise en production en décision maîtrisable.
Discussion
Vos retours sur cet article
Partagez une expérience ou posez une question utile aux autres lecteurs. Chaque message est relu avant publication.
Ajouter un commentaire
Votre adresse e-mail reste privée.