Quand chaque évolution d’un logiciel demande de vérifier manuellement ses effets sur plusieurs équipes, le problème n’est pas toujours un manque de documentation ou un retard de mise à niveau. Il peut venir de frontières mal comprises, de règles architecturales qui ne sont pas vérifiées ou de responsabilités difficiles à répartir. Pour une PME, l’enjeu est alors de rendre les changements plus sûrs et plus lisibles sans transformer chaque difficulté en projet de réécriture.
InfoQ présente l’architecture évolutive comme une manière de garder les changements sûrs, lisibles et délibérés malgré les évolutions technologiques et organisationnelles. Sa collection met en relation plusieurs leviers : contrôles de conformité architecturale, compréhension humaine du système, frontières entre équipes et garde-fous de plateforme.
La présentation InfoQ de la collection sur l’architecture évolutive décrit ces sujets, mais ne fournit pas, dans ses résumés, de mesure commune permettant de comparer leurs résultats.
La démarche ci-dessous les traduit en décisions pour un cas de travail explicitement fictif : une PME dont plusieurs équipes font évoluer une application métier et hésitent entre renforcer les contrôles, revoir les frontières du système ou investir dans une plateforme commune. Ce scénario sert à structurer les arbitrages ; il ne rapporte pas une expérience client réelle.
Commencer par le changement qui devient risqué
Avant de dessiner une architecture cible, l’entreprise doit préciser ce qui se passe lorsqu’elle change le logiciel. Une modification apparemment locale exige-t-elle de coordonner plusieurs équipes ? Les développeurs savent-ils quelles règles ne doivent pas être rompues ? Une mise à jour d’API risque-t-elle de surprendre ses consommateurs ? Ces questions distinguent un irritant observable d’une volonté générale de « moderniser ».
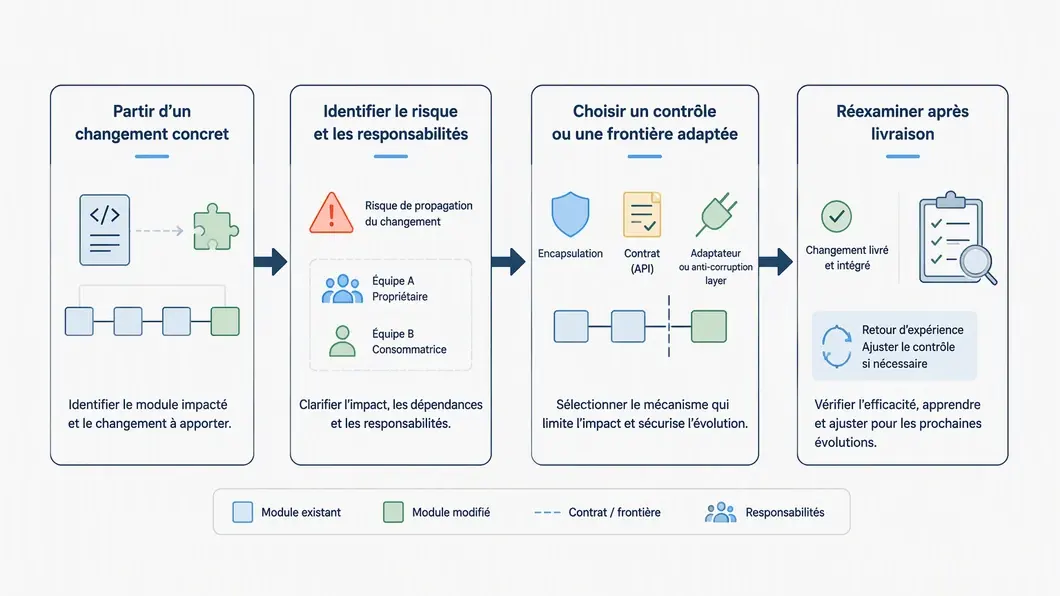
Dans le scénario fictif, une évolution métier implique une API consommée par plusieurs équipes. La première décision n’est donc pas de découper immédiatement l’application en nouveaux services. Il faut rendre explicites les consommateurs concernés, les contrats à préserver et la personne chargée d’arbitrer une incompatibilité.
Pour approfondir ce point précis, le guide sur les contrats, le versionnement et l’observabilité d’une API maintenable complète la réflexion.
Cette étape évite de confondre deux problèmes : une règle technique absente et une responsabilité organisationnelle floue. Un contrôle automatisé peut repérer une dépendance interdite ; il ne décide pas, à lui seul, quelle équipe doit accepter une exception ni qui en assume les conséquences.
Associer un contrôle à chaque risque identifié
Les fitness functions sont des vérifications qui évaluent si le système respecte une propriété architecturale attendue. Elles peuvent rendre visibles des écarts au fil des changements. InfoQ présente les fonctions de fitness comme des signaux de dérive et la compréhension comme une vérification de la capacité des personnes à saisir ce qu’elles modifient.
Dans le cas fictif, l’équipe peut commencer par écrire une règle simple sur les dépendances entre modules ou la compatibilité d’un contrat d’API, puis l’exécuter dans le processus d’intégration. Une règle n’est utile que si elle correspond à un risque métier ou technique concret, si son résultat est compréhensible et si une personne sait traiter les exceptions. Accumuler des contrôles sans responsable crée surtout une nouvelle file d’alertes.
La collection décrit aussi des fonctions de fitness intégrant un jugement par IA pour examiner des questions comme la dérive sémantique, le respect des frontières et certains risques architecturaux dans des flux CI/CD. Cela ne signifie pas qu’un tel jugement doit remplacer les contrôles déterministes. Pour une PME, le choix raisonnable est de définir d’abord le risque, le jeu de vérifications et la responsabilité humaine ; toute aide par IA doit être évaluée dans ce cadre, plutôt que supposée fiable par principe.
Ne pas confondre frontière technique et compréhension
Un système peut respecter une règle de dépendance tout en devenant difficile à comprendre. À l’inverse, une équipe peut connaître les intentions historiques sans disposer de contrôles qui empêchent leur dégradation. InfoQ distingue ces enjeux en présentant la compréhension humaine comme une caractéristique architecturale à préserver, notamment quand la production de code devient plus facile.
Pour le scénario, cela conduit à vérifier si une personne qui rejoint l’équipe peut retrouver le rôle des principaux composants, les contrats entre eux et les raisons des contraintes importantes. Une courte décision d’architecture, un schéma à jour ou un test de frontière peut apporter des éléments différents : aucun de ces livrables ne remplace à lui seul les autres. Le bon niveau dépend de la décision à prendre et de ce qui doit rester compréhensible après le départ ou le changement de rôle d’un contributeur.
InfoQ présente également un article consacré à des changements d’API rétrocompatibles et aux frontières d’équipe lors d’une expansion B2C vers B2B. C’est un exemple de sujet où le changement de modèle commercial peut obliger à examiner ensemble schéma de données, contrats d’API et répartition des responsabilités. Le résumé ne permet pas d’en déduire des gains mesurés ni une recette universelle.
Chronologie d’un premier périmètre d’évolution
Avant la modification : choisir un changement métier concret, ses consommateurs, ses contraintes et le risque que l’équipe veut éviter. Désigner qui tranche si une règle doit être adaptée.
Pendant la préparation : documenter les frontières utiles, définir une ou deux vérifications adaptées et vérifier que leurs résultats sont compréhensibles par les personnes qui maintiennent le logiciel.
Au moment de livrer : exécuter les contrôles retenus, examiner les écarts et enregistrer les exceptions avec leur responsable et leur justification.
Après le changement : vérifier si la règle a protégé le système sans gêner une évolution légitime, puis ajuster le contrôle ou la frontière si le retour du projet le justifie.
Cette chronologie est une méthode de cadrage, pas un calendrier de livraison garanti. Sa durée dépend du périmètre, des dépendances et de la capacité des équipes à examiner les changements concernés.
Choisir entre règle locale, frontière ou plateforme
Si le risque est circonscrit et la règle facile à exprimer, un contrôle automatisé ciblé peut être le premier livrable. Si plusieurs équipes interprètent différemment la responsabilité d’un composant, il faut clarifier la frontière et les décisions qu’elle implique.
Si les mêmes vérifications et pratiques sûres sont répétées dans plusieurs projets, une plateforme peut aider à les rendre disponibles comme des choix par défaut. InfoQ décrit précisément les plateformes comme un moyen de rendre certaines pratiques sûres reproductibles ; cela ne prouve pas qu’une plateforme soit nécessaire dans chaque PME.
Le coût à estimer ne se limite donc pas au développement initial. Il faut compter le temps de définition des règles, leur maintenance, le traitement des exceptions et la coordination entre équipes. Un dispositif qui dépend d’une personne rarement disponible peut être moins soutenable qu’un contrôle plus modeste intégré au travail courant. Ce sont des postes à chiffrer dans le contexte de l’entreprise, pas des résultats qu’on peut déduire des résumés de la collection.
Checklist avant de lancer le chantier
Le changement à sécuriser est-il décrit par un exemple métier concret ?
Les équipes concernées, les consommateurs et les responsabilités sont-ils identifiés ?
Chaque contrôle proposé répond-il à un risque précis et possède-t-il un responsable ?
Les personnes qui maintiennent le système peuvent-elles comprendre les frontières et les exceptions ?
Le livrable prévoit-il comment faire évoluer les contrôles, plutôt que seulement les installer ?
Les coûts de mise en place et de maintenance sont-ils séparés des bénéfices attendus, encore à vérifier ?
Pour un décideur, une architecture évolutive n’est donc pas la promesse d’un système qui change sans effort. C’est une manière de rendre les contraintes, les vérifications et les responsabilités assez explicites pour décider quels changements sont sûrs, lesquels demandent un arbitrage et quels livrables permettront de le vérifier. Le premier chantier utile est souvent celui qui transforme un risque récurrent en règle compréhensible et maintenable.
Discussion
Vos retours sur cet article
Partagez une expérience ou posez une question utile aux autres lecteurs. Chaque message est relu avant publication.
Ajouter un commentaire
Votre adresse e-mail reste privée.